Sécuriser votre PME en 7 jours
10 contrôles simples pour éviter les erreurs, les fraudes, les oublis et les pertes invisibles
Publication en français
10 contrôles simples pour éviter les erreurs, les fraudes, les oublis et les pertes invisibles
Un guide court, concret et directement applicable pour dirigeants de PME, indépendants et petites équipes qui veulent mieux protéger leur activité sans créer une usine administrative.
Méthode ASCALEA — Structure. Balance. Impact.
Table des matières
- Introduction générale
- Chapitre 1 — Pourquoi sécuriser votre PME maintenant
- Chapitre 2 — Identifier les 10 zones à risque dans une PME
- Chapitre 3 — Jour 1 et 2 : sécuriser l’argent
- Chapitre 4 — Jour 3 et 4 : clarifier qui fait quoi
- Chapitre 5 — Jour 5 et 6 : protéger les accès et les données
- Chapitre 6 — Jour 7 : créer votre routine de contrôle mensuelle
- Conclusion générale
- Plan d’action rapide — Les 7 prochains jours
- Glossaire
Introduction générale
<!-- section_id: intro; anchor: introduction-generale; status: MANUSCRIPT_IMPORTED -->Une PME peut être dynamique, rentable en apparence et proche de ses clients, tout en restant fragile sur des points essentiels. Cette fragilité ne se voit pas toujours dans les ventes, ni dans l’énergie du dirigeant, ni dans la bonne volonté de l’équipe. Elle se cache souvent dans des gestes ordinaires : une facture payée trop vite, un accès informatique oublié, un client non relancé, une décision prise oralement, un fournisseur devenu indispensable, ou une information critique connue d’une seule personne.
Sécuriser une PME ne signifie pas créer une administration lourde. Cela signifie installer quelques réflexes simples pour éviter que les petites failles deviennent de vrais problèmes. Le but est clair : protéger l’argent, clarifier les responsabilités, conserver les bonnes preuves et permettre au dirigeant d’avancer avec moins de zones d’ombre.
Ce mini-guide propose une méthode en 7 jours. Chaque étape peut être appliquée sans logiciel complexe, sans équipe dédiée et sans jargon. L’objectif n’est pas la perfection. L’objectif est de reprendre le contrôle sur les points qui peuvent coûter cher.
Chapitre 1 — Pourquoi sécuriser votre PME maintenant
<!-- chapter_id: ch01; anchor: chapitre-1-pourquoi-securiser-votre-pme-maintenant; status: MANUSCRIPT_IMPORTED -->Une PME n’a pas besoin d’attendre un incident pour devenir plus solide. En pratique, les problèmes les plus coûteux sont souvent précédés de petits signaux ignorés : une validation donnée trop vite, un document introuvable, une exception acceptée sans trace, un accès conservé “au cas où”, ou une tâche que tout le monde pensait confiée à quelqu’un d’autre.
Sécuriser votre PME commence par un changement de regard. Le contrôle n’est pas une méfiance envers les personnes. C’est une protection du système. Il permet d’éviter que l’entreprise dépende uniquement de la mémoire, de la confiance ou de l’urgence.
1. La simplicité d’une PME est une force, mais aussi un risque
<!-- section_id: ch01-s01; anchor: ch01-1-la-simplicite-dune-pme-est-une-force-mais-aussi-un-risque; status: MANUSCRIPT_IMPORTED -->Dans une petite structure, les choses vont vite. On se parle directement, on décide rapidement, on s’adapte aux clients, on connaît les fournisseurs et l’équipe fonctionne souvent sur la confiance. Cette souplesse est précieuse. Elle permet d’éviter les réunions inutiles et de rester proche du terrain.
Mais cette souplesse devient fragile lorsqu’elle remplace totalement les règles de base. Si une personne peut créer un fournisseur, modifier son IBAN et préparer le paiement sans deuxième regard, l’entreprise dépend entièrement de son attention et de sa bonne foi. Même sans intention frauduleuse, une erreur peut survenir : mauvais compte bancaire, facture en double, faux email, mauvaise pièce jointe ou paiement validé dans l’urgence.
Le premier principe est donc simple : plus une opération est sensible, plus elle mérite une vérification claire. Ce n’est pas une question de méfiance. C’est une question de responsabilité.
2. Les mauvaises surprises coûtent plus cher que les contrôles simples
<!-- section_id: ch01-s02; anchor: ch01-2-les-mauvaises-surprises-coutent-plus-cher-que-les-controles-simples; status: MANUSCRIPT_IMPORTED -->Beaucoup de dirigeants repoussent la mise en place de contrôles parce qu’ils pensent ne pas avoir le temps. Pourtant, ce sont souvent les problèmes non détectés qui prennent le plus de temps. Reconstituer l’origine d’un paiement erroné, retrouver une décision non documentée, comprendre pourquoi un client n’a jamais été relancé ou supprimer en urgence des accès oubliés mobilise bien plus d’énergie qu’une vérification régulière.
Prenons un exemple. Un fournisseur annonce par email un changement d’IBAN. Le message paraît crédible. La facture est attendue. Le paiement part. Quelques jours plus tard, le vrai fournisseur affirme ne rien avoir reçu. L’entreprise découvre que l’email était frauduleux ou falsifié. La perte n’est pas seulement financière. Il faut contacter la banque, vérifier les emails, rassurer l’équipe, prévenir le fournisseur, documenter l’incident et revoir tout le processus.
Contrôle simple : tout changement d’IBAN doit être confirmé par téléphone avec un numéro déjà connu. Deux minutes de vérification peuvent éviter plusieurs jours de gestion de crise.
3. Sécuriser, c’est choisir les bons points de contrôle
<!-- section_id: ch01-s03; anchor: ch01-3-securiser-cest-choisir-les-bons-points-de-controle; status: MANUSCRIPT_IMPORTED -->Une PME ne peut pas tout contrôler. Elle ne doit pas essayer. Le bon réflexe consiste à cibler les points où une erreur aurait un impact important.
Posez-vous trois questions :
- Où l’entreprise peut-elle perdre de l’argent rapidement ?
- Où une erreur peut-elle rester invisible plusieurs semaines ?
- Où dépendons-nous trop d’une seule personne ? Ces trois questions suffisent souvent à identifier les priorités. Si vous avez beaucoup de fournisseurs, commencez par les paiements. Si vos clients paient lentement, commencez par les relances. Si plusieurs prestataires accèdent à vos outils, commencez par les accès. Si les décisions importantes sont prises à l’oral, commencez par une trace écrite minimale.
Le contrôle efficace est proportionné. Il ne cherche pas à tout verrouiller. Il protège les points sensibles sans ralentir l’activité.
4. Installer une culture du bon sens
<!-- section_id: ch01-s04; anchor: ch01-4-installer-une-culture-du-bon-sens; status: MANUSCRIPT_IMPORTED -->Dans une PME, la culture vient souvent du dirigeant. Si le dirigeant présente le contrôle comme une contrainte, l’équipe le vivra comme une contrainte. S’il le présente comme une protection, l’équipe l’acceptera plus facilement.
La formulation compte. Évitez : “Je veux vérifier parce que je ne suis pas sûr.” Préférez : “Nous allons clarifier quelques règles pour éviter les erreurs, protéger l’entreprise et faciliter le travail de chacun.”
Le dirigeant doit aussi montrer l’exemple. Si une règle s’applique uniquement aux autres, elle perd sa crédibilité. Si elle s’applique aux situations sensibles, elle devient légitime. Par exemple, tout paiement inhabituel doit laisser une trace, même s’il est validé par le dirigeant.
Exemple concret
<!-- section_id: ch01-s05; anchor: ch01-exemple-concret; status: MANUSCRIPT_IMPORTED -->Une petite entreprise de services reçoit ses factures fournisseurs par email. Le dirigeant répond souvent “OK pour paiement” depuis son téléphone. Le système fonctionne jusqu’au jour où une facture est payée deux fois, car une version corrigée avait été envoyée après la première. Personne n’avait conservé une trace claire de la facture réellement validée.
La correction a été simple : un tableau partagé avec cinq colonnes fournisseur, montant, date de facture, validation, date de paiement. Une facture ne peut être payée que si la colonne “validation” est complétée. L’entreprise n’a pas créé une procédure de 20 pages. Elle a simplement rendu la validation visible.
À retenir
<!-- section_id: ch01-s06; anchor: ch01-a-retenir; status: MANUSCRIPT_IMPORTED -->Sécuriser une PME, c’est accepter que la confiance ne suffit pas toujours. Les contrôles ne ralentissent pas l’entreprise lorsqu’ils sont bien conçus. Ils évitent les erreurs répétées, réduisent les zones floues et protègent les décisions importantes.
Dans le chapitre suivant, nous allons identifier les 10 zones les plus sensibles d’une PME. Vous saurez ainsi où concentrer vos premiers efforts.
Chapitre 2 — Identifier les 10 zones à risque dans une PME
<!-- chapter_id: ch02; anchor: chapitre-2-identifier-les-10-zones-a-risque-dans-une-pme; status: MANUSCRIPT_IMPORTED -->Avant de sécuriser une PME, il faut savoir où regarder. Beaucoup de dirigeants sentent qu’ils devraient “mieux contrôler”, mais ne savent pas par quoi commencer. Ils imaginent des procédures complexes, des audits détaillés ou des tableaux de bord sophistiqués. En réalité, une première sécurisation efficace commence par une lecture simple des zones où l’entreprise peut perdre de l’argent, du temps, des données ou de la crédibilité.
Ce chapitre présente les 10 zones à risque les plus fréquentes. L’objectif n’est pas de tout corriger immédiatement. L’objectif est de voir clair, de hiérarchiser et de choisir les premiers contrôles utiles.
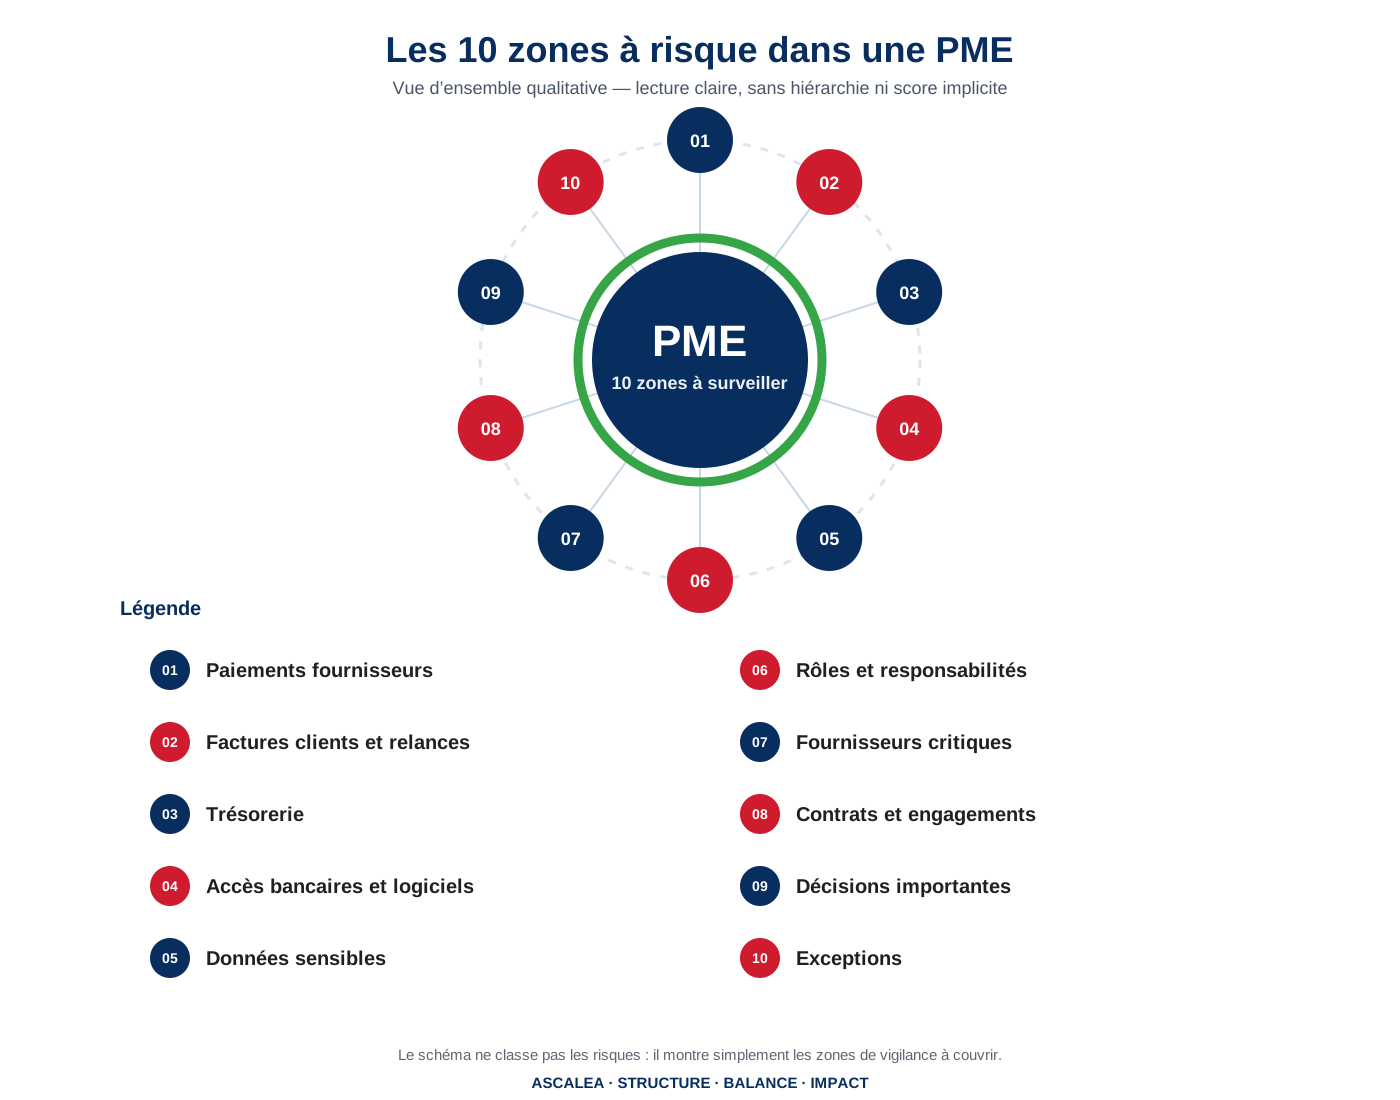
Vue d’ensemble qualitative : les dix zones sont présentées sans pondération ni classement.
1. Les paiements fournisseurs
<!-- section_id: ch02-s01; anchor: ch02-1-les-paiements-fournisseurs; status: MANUSCRIPT_IMPORTED -->Les paiements sont une zone critique, car l’argent sort rapidement et peut être difficile à récupérer. Les risques les plus fréquents sont les factures en double, les faux fournisseurs, les changements d’IBAN frauduleux, les paiements sans validation et les dépenses qui ne correspondent pas à une prestation réelle.
Le contrôle de départ est simple : avant tout paiement important, vérifiez trois éléments : la facture est-elle justifiée, le fournisseur est-il connu, et la dépense a-t-elle été validée ? Si l’un de ces points est flou, le paiement doit attendre.
2. Les factures clients et les relances
<!-- section_id: ch02-s02; anchor: ch02-2-les-factures-clients-et-les-relances; status: MANUSCRIPT_IMPORTED -->Une vente non encaissée n’est pas encore une ressource disponible. Beaucoup de PME suivent leur chiffre d’affaires, mais pas toujours leurs encaissements avec la même rigueur. Les retards de paiement créent pourtant une pression directe sur la trésorerie.
Le contrôle utile consiste à tenir une liste hebdomadaire des factures ouvertes : client, montant, échéance, jours de retard, dernière relance, prochaine action. Ce tableau peut être simple. L’important est qu’il soit consulté régulièrement.
3. La trésorerie
<!-- section_id: ch02-s03; anchor: ch02-3-la-tresorerie; status: MANUSCRIPT_IMPORTED -->La trésorerie est l’oxygène de l’entreprise. Une PME peut être rentable sur le papier et fragile dans la réalité si les encaissements arrivent trop tard ou si les sorties sont mal anticipées.
Le contrôle de base est une vue à quatre semaines : solde actuel, encaissements attendus, paiements prévus, charges fixes et marge de sécurité. Il ne s’agit pas de prévoir parfaitement, mais d’éviter les surprises.
4. Les accès bancaires et logiciels
<!-- section_id: ch02-s04; anchor: ch02-4-les-acces-bancaires-et-logiciels; status: MANUSCRIPT_IMPORTED -->Les accès donnent le pouvoir d’agir : payer, modifier, supprimer, exporter, partager. Un ancien collaborateur encore actif dans un logiciel, un compte partagé ou un prestataire avec des droits trop larges peut créer un risque important.
Le contrôle simple : tenir une liste des accès sensibles et la revoir chaque trimestre. Qui a accès à la banque ? Qui peut modifier les fournisseurs ? Qui peut consulter les documents confidentiels ? Qui utilise les outils IA de l’entreprise ?
5. Les données sensibles
<!-- section_id: ch02-s05; anchor: ch02-5-les-donnees-sensibles; status: MANUSCRIPT_IMPORTED -->Les PME gèrent souvent plus de données sensibles qu’elles ne l’imaginent : données clients, contrats, prix, marges, informations bancaires, documents RH, dossiers fiscaux ou informations stratégiques.
Le contrôle utile consiste à classer les données en trois catégories : public, interne, sensible. Les données sensibles doivent être limitées, protégées et partagées uniquement avec les personnes qui en ont réellement besoin.
6. Les rôles et responsabilités
<!-- section_id: ch02-s06; anchor: ch02-6-les-roles-et-responsabilites; status: MANUSCRIPT_IMPORTED -->Les responsabilités floues créent des erreurs. Si personne ne sait exactement qui valide une dépense, qui relance un client ou qui met à jour les accès, les problèmes deviennent probables.
Le contrôle de base : pour chaque tâche sensible, désignez un responsable. Une seule personne doit être clairement responsable du suivi, même si plusieurs personnes participent.
7. Les fournisseurs critiques
<!-- section_id: ch02-s07; anchor: ch02-7-les-fournisseurs-critiques; status: MANUSCRIPT_IMPORTED -->Un fournisseur critique peut bloquer l’activité s’il disparaît, augmente ses prix ou livre en retard. Beaucoup de PME ne découvrent leur dépendance qu’au moment du problème.
Le contrôle utile : identifiez vos fournisseurs essentiels et demandez-vous si vous avez une alternative. Pour les plus importants, conservez contrat, conditions, échéances et personne de contact dans un endroit accessible.
8. Les contrats et engagements
<!-- section_id: ch02-s08; anchor: ch02-8-les-contrats-et-engagements; status: MANUSCRIPT_IMPORTED -->Les contrats oubliés coûtent cher : renouvellements automatiques, délais de résiliation manqués, engagements mal compris, obligations non suivies. Une PME doit savoir ce qu’elle a signé.
Le contrôle simple : créez un registre des contrats avec date de signature, échéance, préavis, montant, responsable et prochaines actions.
9. Les décisions importantes
<!-- section_id: ch02-s09; anchor: ch02-9-les-decisions-importantes; status: MANUSCRIPT_IMPORTED -->Les décisions prises oralement sont difficiles à retrouver et à justifier. En cas de désaccord, d’audit, de changement d’équipe ou de problème financier, l’absence de trace devient une faiblesse.
Le contrôle utile : documenter en quelques lignes les décisions importantes : décision, date, raison, personne responsable, prochaine étape.
10. Les exceptions
<!-- section_id: ch02-s10; anchor: ch02-10-les-exceptions; status: MANUSCRIPT_IMPORTED -->Une exception est souvent le début d’un risque : paiement urgent, remise inhabituelle, fournisseur imposé, validation orale, absence de justificatif. Une exception n’est pas forcément mauvaise, mais elle doit être visible.
Le contrôle simple : tenir une liste des exceptions du mois et les revoir lors de la routine mensuelle.
Exemple concret
<!-- section_id: ch02-s11; anchor: ch02-exemple-concret; status: MANUSCRIPT_IMPORTED -->Une entreprise de maintenance découvre qu’un ancien prestataire informatique dispose encore d’un accès administrateur à son cloud. Personne ne s’en souvenait. La correction prend 15 minutes : accès supprimé, liste des utilisateurs mise à jour, revue trimestrielle planifiée. Le risque était invisible, mais réel.
À retenir
<!-- section_id: ch02-s12; anchor: ch02-a-retenir; status: MANUSCRIPT_IMPORTED -->Les risques d’une PME ne sont pas abstraits. Ils se trouvent dans les paiements, les relances, les accès, les rôles, les fournisseurs, les contrats et les décisions. Les voir clairement permet d’agir sans se disperser.
Dans le chapitre suivant, nous allons commencer par la zone la plus immédiate : l’argent.
Chapitre 3 — Jour 1 et 2 : sécuriser l’argent
<!-- chapter_id: ch03; anchor: chapitre-3-jour-1-et-2-securiser-largent; status: MANUSCRIPT_IMPORTED -->L’argent est la première zone à sécuriser, car les erreurs y ont un effet immédiat. Une facture payée deux fois, un fournisseur frauduleux, un client non relancé ou une dépense mal validée peuvent rapidement créer une tension. Heureusement, les contrôles utiles sont simples. Ils demandent surtout de la régularité.
Pendant les deux premiers jours, l’objectif est de mettre en place une base claire : mieux contrôler ce qui sort, mieux suivre ce qui entre et garder une trace des décisions financières.
1. Vérifier avant de payer
<!-- section_id: ch03-s01; anchor: ch03-1-verifier-avant-de-payer; status: MANUSCRIPT_IMPORTED -->Chaque paiement important doit répondre à trois questions : pourquoi payons-nous, qui a validé, et quelle preuve conservons-nous ? Si l’une de ces réponses manque, le paiement est fragile.
Définissez d’abord un seuil de validation. Par exemple : toute facture supérieure à CHF 1’000 doit être validée par le dirigeant ou une personne désignée. Toute facture inhabituelle doit aussi être revue, même si son montant est plus faible.
Ensuite, contrôlez les coordonnées bancaires. Tout changement d’IBAN doit être confirmé par un canal indépendant. Si le changement arrive par email, appelez le fournisseur sur un numéro déjà connu. Ne vous contentez pas de répondre au message reçu.
Enfin, conservez la preuve. Une facture, une validation et un justificatif de paiement doivent être retrouvés rapidement. Si vous devez chercher dans trois boîtes email pour comprendre un paiement, le système doit être simplifié.
2. Contrôler les factures avant validation
<!-- section_id: ch03-s02; anchor: ch03-2-controler-les-factures-avant-validation; status: MANUSCRIPT_IMPORTED -->Une facture n’est pas une preuve suffisante. Elle doit correspondre à une commande, une livraison, un devis accepté, une prestation réalisée ou un contrat.
Avant de valider une facture, vérifiez cinq points :
- le fournisseur est-il connu ?
- la prestation a-t-elle été reçue ?
- le montant est-il cohérent ?
- l’IBAN est-il correct ?
- la validation est-elle claire ? Cette vérification peut tenir dans une checklist d’une page ou dans un tableau partagé. L’important est qu’elle soit utilisée avant le paiement, pas après.
3. Suivre les encaissements
<!-- section_id: ch03-s03; anchor: ch03-3-suivre-les-encaissements; status: MANUSCRIPT_IMPORTED -->Sécuriser l’argent ne concerne pas seulement les sorties. Les entrées sont tout aussi importantes. Un chiffre d’affaires élevé ne protège pas l’entreprise si les clients paient en retard.
Créez une liste des factures ouvertes. Chaque semaine, vérifiez les factures échues, les montants en retard et la prochaine action. Une relance peut être courtoise, mais elle doit être régulière.
Exemple : chaque lundi matin, la personne administrative exporte les factures ouvertes. Les retards de plus de 10 jours sont relancés. Les retards de plus de 30 jours sont signalés au dirigeant. Cette routine simple améliore souvent la trésorerie sans conflit.
4. Créer une vue de trésorerie à quatre semaines
<!-- section_id: ch03-s04; anchor: ch03-4-creer-une-vue-de-tresorerie-a-quatre-semaines; status: MANUSCRIPT_IMPORTED -->Une PME n’a pas toujours besoin d’un modèle financier complexe. Elle a besoin de savoir ce qui va entrer, ce qui va sortir, et quand.
Un tableau à quatre semaines peut contenir : solde bancaire actuel, encaissements attendus, paiements fournisseurs prévus, salaires, loyers, charges sociales, impôts et marge de sécurité. Mieux vaut un tableau simple mis à jour chaque semaine qu’un modèle parfait jamais utilisé.
Exemple concret
<!-- section_id: ch03-s05; anchor: ch03-exemple-concret; status: MANUSCRIPT_IMPORTED -->Un artisan facture souvent ses interventions avec deux semaines de retard, car il attend de “faire l’administratif d’un coup”. Ses fournisseurs, eux, doivent être payés rapidement. La solution adoptée : toute intervention terminée doit être facturée dans les trois jours. Chaque vendredi, les interventions non facturées sont listées. En quelques semaines, la trésorerie devient plus prévisible.
À retenir
<!-- section_id: ch03-s06; anchor: ch03-a-retenir; status: MANUSCRIPT_IMPORTED -->L’argent doit être visible, validé et suivi. Les contrôles financiers simples ne sont pas réservés aux grandes entreprises. Ils permettent au dirigeant d’éviter les erreurs, d’anticiper les tensions et de garder la maîtrise.
Dans le chapitre suivant, nous allons clarifier les responsabilités : qui prépare, qui valide, qui exécute et qui vérifie.
Chapitre 4 — Jour 3 et 4 : clarifier qui fait quoi
<!-- chapter_id: ch04; anchor: chapitre-4-jour-3-et-4-clarifier-qui-fait-quoi; status: MANUSCRIPT_IMPORTED -->Une entreprise peut avoir de bons collaborateurs et rencontrer malgré tout des problèmes parce que les responsabilités ne sont pas assez claires. Dans une PME, beaucoup de choses reposent sur l’habitude : “C’est toujours elle qui s’en occupe”, “il sait comment faire”, “on verra ensemble”. Cette souplesse fonctionne tant que tout va bien. Elle devient fragile dès que l’activité augmente, qu’une personne est absente ou qu’un incident survient.
Les jours 3 et 4 servent à clarifier les rôles. L’objectif n’est pas de créer un organigramme compliqué. L’objectif est de savoir qui prépare, qui valide, qui exécute, qui vérifie et qui remplace.
1. Rendre visibles les responsabilités implicites
<!-- section_id: ch04-s01; anchor: ch04-1-rendre-visibles-les-responsabilites-implicites; status: MANUSCRIPT_IMPORTED -->Une responsabilité implicite est une tâche que tout le monde pense attribuée, mais qui n’est écrite nulle part. Le risque apparaît lorsque personne ne fait la tâche, ou lorsque deux personnes la font différemment.
Commencez par lister les tâches sensibles : paiement, facturation, relance, création de fournisseur, validation de devis, gestion des accès, classement des contrats, mise à jour des prix. Pour chaque tâche, désignez un responsable.
Le responsable n’est pas forcément celui qui fait tout. C’est celui qui s’assure que la tâche est faite correctement.
2. Séparer préparation, validation et exécution
<!-- section_id: ch04-s02; anchor: ch04-2-separer-preparation-validation-et-execution; status: MANUSCRIPT_IMPORTED -->Pour les opérations sensibles, la même personne ne devrait pas tout faire seule. Dans une grande entreprise, on parle de séparation des tâches. Dans une PME, il faut l’adapter avec bon sens.
Exemple : la personne qui prépare un paiement ne devrait pas être la seule à le valider. La personne qui crée un fournisseur ne devrait pas pouvoir modifier son IBAN sans contrôle. La personne qui accorde une remise importante devrait conserver une trace de validation.
Lorsqu’il n’est pas possible de séparer toutes les tâches, prévoyez au moins une deuxième vérification pour les montants importants, les exceptions et les changements sensibles.
3. Prévoir les remplaçants
<!-- section_id: ch04-s03; anchor: ch04-3-prevoir-les-remplacants; status: MANUSCRIPT_IMPORTED -->Une PME dépend souvent de personnes clés. C’est confortable, jusqu’au jour où elles sont absentes. Si une seule personne sait payer les fournisseurs, envoyer les factures, accéder au logiciel ou retrouver les contrats, l’entreprise est vulnérable.
Pour chaque tâche critique, identifiez un remplaçant. Le remplaçant n’a pas besoin d’être expert. Il doit savoir où trouver les informations et quelles étapes suivre en urgence.
Une fiche pratique suffit : outil utilisé, accès nécessaire, étapes principales, personne à contacter, document à conserver.
4. Documenter les décisions sensibles
<!-- section_id: ch04-s04; anchor: ch04-4-documenter-les-decisions-sensibles; status: MANUSCRIPT_IMPORTED -->Clarifier les rôles ne suffit pas. Les décisions importantes doivent aussi laisser une trace. Une décision orale peut être rapide, mais elle devient fragile lorsqu’il faut la retrouver ou la justifier.
Documentez les décisions suivantes : dépense importante, choix d’un fournisseur, remise exceptionnelle, modification de prix, engagement contractuel, recrutement, litige, accès accordé à un prestataire ou utilisation d’un nouvel outil numérique.
La trace peut être courte : date, décision, raison, responsable, prochaine action.
Exemple concret
<!-- section_id: ch04-s05; anchor: ch04-exemple-concret; status: MANUSCRIPT_IMPORTED -->Une PME familiale fonctionne avec trois personnes. Le dirigeant suit les clients, sa fille gère l’administratif et un collaborateur coordonne les interventions. Tout se passe bien jusqu’à l’absence de la personne administrative. Personne ne sait quelles factures ont été validées, quels clients doivent être relancés et quels fournisseurs attendent un paiement.
Après cet épisode, l’entreprise met en place un tableau simple des responsabilités et une fiche de remplacement pour les tâches critiques. Rien de lourd, mais l’activité ne dépend plus d’une seule personne.
À retenir
<!-- section_id: ch04-s06; anchor: ch04-a-retenir; status: MANUSCRIPT_IMPORTED -->Clarifier les rôles ne réduit pas la confiance. Cela réduit la confusion. Une PME solide sait qui fait quoi, qui valide quoi et qui remplace qui.
Dans le chapitre suivant, nous allons aborder les accès et les données, deux zones souvent oubliées mais essentielles.
Chapitre 5 — Jour 5 et 6 : protéger les accès et les données
<!-- chapter_id: ch05; anchor: chapitre-5-jour-5-et-6-proteger-les-acces-et-les-donnees; status: MANUSCRIPT_IMPORTED -->Les accès sont les clés modernes de l’entreprise. Ils permettent de payer, modifier, consulter, supprimer, exporter ou partager. Pourtant, dans beaucoup de PME, ils sont rarement revus. On ajoute un utilisateur pour aller vite, on partage un mot de passe pour dépanner, on donne un accès à un prestataire, puis on oublie de le retirer.
Les jours 5 et 6 servent à reprendre le contrôle sur les accès et les données. L’objectif est simple : savoir qui a accès à quoi, pourquoi, et jusqu’à quand.
1. Faire l’inventaire des accès sensibles
<!-- section_id: ch05-s01; anchor: ch05-1-faire-linventaire-des-acces-sensibles; status: MANUSCRIPT_IMPORTED -->Listez les outils critiques : banque, comptabilité, facturation, email professionnel, cloud, CRM, signature électronique, plateformes fiscales ou sociales, gestion de projet et outils IA. Pour chaque outil, posez trois questions :
- Qui a accès ?
- Quel est son niveau de droit ?
- Cet accès est-il encore nécessaire ? Cette revue révèle souvent des surprises : ancien collaborateur encore actif, prestataire avec des droits trop larges, compte partagé, administrateur unique ou absence d’authentification forte.
2. Supprimer les accès inutiles
<!-- section_id: ch05-s02; anchor: ch05-2-supprimer-les-acces-inutiles; status: MANUSCRIPT_IMPORTED -->Un accès inutile est un risque inutile. Lorsqu’une personne quitte l’entreprise, change de rôle ou termine une mission, ses accès doivent être revus. Cela concerne les employés, mais aussi les freelances, fiduciaires, informaticiens, agences marketing et autres prestataires.
Créez une mini-checklist de départ : email, cloud, banque, logiciels, appareils, groupes de messagerie, documents partagés, mots de passe et droits administrateur. Utilisez-la systématiquement.
3. Protéger les données sensibles
<!-- section_id: ch05-s03; anchor: ch05-3-proteger-les-donnees-sensibles; status: MANUSCRIPT_IMPORTED -->Toutes les données n’ont pas la même valeur. Une brochure commerciale peut être partagée largement. Une liste de clients, des contrats, des prix, des marges, des données collaborateurs ou des coordonnées bancaires doivent être mieux protégés.
Classez vos informations en trois niveaux : public, interne, sensible. Les informations sensibles doivent être accessibles uniquement aux personnes concernées.
Avec l’IA, cette prudence devient encore plus importante. Avant de copier un contrat, une liste de clients ou des données financières dans un outil IA, demandez-vous si ces informations peuvent être partagées. En cas de doute, anonymisez ou résumez.
4. Ajouter des protections simples
<!-- section_id: ch05-s04; anchor: ch05-4-ajouter-des-protections-simples; status: MANUSCRIPT_IMPORTED -->Commencez par les mesures les plus faciles : authentification à deux facteurs sur les comptes sensibles, gestionnaire de mots de passe, suppression des comptes partagés, revue trimestrielle des utilisateurs et limitation des droits administrateur.
Pour la banque, vérifiez qui peut préparer, valider et exécuter un paiement. Pour le cloud, vérifiez les dossiers partagés à l’extérieur. Pour les emails, vérifiez les redirections automatiques et les anciennes adresses.
Exemple concret
<!-- section_id: ch05-s05; anchor: ch05-exemple-concret; status: MANUSCRIPT_IMPORTED -->Une petite société utilise un dossier cloud pour ses devis, contrats et documents clients. Tout le monde a accès à tout, y compris un ancien freelance. Lors d’une revue rapide, l’entreprise découvre aussi plusieurs liens publics. Elle ferme les liens, retire l’ancien accès et crée trois dossiers : général, interne, sensible. La correction prend une heure, mais réduit fortement l’exposition.
À retenir
<!-- section_id: ch05-s06; anchor: ch05-a-retenir; status: MANUSCRIPT_IMPORTED -->Les accès et les données sont des actifs de l’entreprise. Les protéger n’est pas de la paranoïa. C’est du bon sens. Une liste des accès, une revue régulière, des droits limités et quelques règles de partage suffisent déjà à faire une grande différence.
Dans le dernier chapitre, nous allons transformer ces contrôles en routine mensuelle.
Chapitre 6 — Jour 7 : créer votre routine de contrôle mensuelle
<!-- chapter_id: ch06; anchor: chapitre-6-jour-7-creer-votre-routine-de-controle-mensuelle; status: MANUSCRIPT_IMPORTED -->Installer des contrôles est utile. Les maintenir est essentiel. Beaucoup d’entreprises prennent de bonnes résolutions après un incident, puis les habitudes reviennent. Les tableaux ne sont plus mis à jour, les accès ne sont plus revus, les relances sont oubliées, les décisions redeviennent orales.
Le contrôle interne ne doit pas être un grand chantier ponctuel. Il doit devenir une routine légère. Le septième jour est consacré à cette routine.
1. Pourquoi une routine mensuelle change tout
<!-- section_id: ch06-s01; anchor: ch06-1-pourquoi-une-routine-mensuelle-change-tout; status: MANUSCRIPT_IMPORTED -->Une routine mensuelle permet de détecter les problèmes avant qu’ils ne deviennent trop importants. Elle crée un moment fixe pour regarder les sujets sensibles : argent, clients, fournisseurs, accès, décisions et actions en retard.
Sans routine, les problèmes sont traités lorsqu’ils deviennent urgents. Avec une routine, ils sont repérés plus tôt. Ce n’est pas spectaculaire, mais c’est très efficace.
La revue mensuelle peut durer 30 à 60 minutes. Elle doit être courte, régulière et orientée action. L’objectif n’est pas de produire un rapport. L’objectif est de décider ce qu’il faut corriger.
2. Les six questions à poser chaque mois
<!-- section_id: ch06-s02; anchor: ch06-2-les-six-questions-a-poser-chaque-mois; status: MANUSCRIPT_IMPORTED -->Votre revue mensuelle peut tenir en six questions :
- Avons-nous des factures clients en retard ?
- Avons-nous eu des paiements fournisseurs inhabituels ?
- Y a-t-il de nouveaux fournisseurs ou changements d’IBAN ?
- Les accès sensibles sont-ils toujours justifiés ?
- Des décisions importantes doivent-elles être documentées ?
- Quelles erreurs ou anomalies se sont répétées ce mois-ci ? Ces questions couvrent les risques les plus courants sans créer de complexité excessive.
3. Limiter la revue à trois actions
<!-- section_id: ch06-s03; anchor: ch06-3-limiter-la-revue-a-trois-actions; status: MANUSCRIPT_IMPORTED -->Une revue mensuelle ne sert à rien si elle ne débouche pas sur des actions. À la fin de la revue, choisissez trois actions maximum. Pas dix.
Pas une liste impossible à suivre. Trois actions claires, avec un responsable et une date.
Exemples : vérifier un IBAN fournisseur, supprimer deux accès inutiles, relancer trois clients, documenter une décision, revoir un contrat, corriger une erreur de facturation.
Chaque action doit répondre à trois questions : quoi, qui, pour quand ?
4. En faire un outil d’équipe, pas un tribunal
<!-- section_id: ch06-s04; anchor: ch06-4-en-faire-un-outil-dequipe-pas-un-tribunal; status: MANUSCRIPT_IMPORTED -->La routine de contrôle doit être présentée comme un outil de progression. Elle ne doit pas devenir une séance de reproches. Si une erreur est détectée, la bonne question n’est pas seulement : “Qui a fait l’erreur ?” La meilleure question est : “Quel contrôle aurait permis de l’éviter ou de la détecter plus tôt ?”
Cette approche encourage les collaborateurs à signaler les problèmes au lieu de les cacher. Elle renforce la confiance, car chacun comprend que l’entreprise cherche à améliorer le système, pas à désigner un coupable.
Exemple concret
<!-- section_id: ch06-s05; anchor: ch06-exemple-concret; status: MANUSCRIPT_IMPORTED -->Une PME organise une revue mensuelle chaque premier lundi du mois. Le dirigeant, la personne administrative et le responsable opérationnel y participent. Ils examinent les factures en retard, les paiements du mois, les nouveaux fournisseurs, les accès et les décisions à documenter.
Dès la première réunion, trois anomalies apparaissent : deux clients non relancés, un ancien prestataire encore présent dans le cloud et une remise importante accordée sans trace. Rien de dramatique, mais trois corrections sont décidées. Après trois mois, l’entreprise a moins d’oublis et plus de visibilité.
À retenir
<!-- section_id: ch06-s06; anchor: ch06-a-retenir; status: MANUSCRIPT_IMPORTED -->La sécurité d’une PME repose sur la régularité. Les contrôles installés en une semaine doivent vivre dans le temps. Une routine mensuelle courte permet de maintenir la vigilance sans créer de lourdeur.
Conclusion générale
<!-- section_id: conclusion; anchor: conclusion-generale; status: MANUSCRIPT_IMPORTED -->Sécuriser une PME ne demande pas forcément un gros budget, un logiciel complexe ou une équipe de contrôle interne. Cela demande surtout de la clarté, quelques règles simples et une discipline régulière.
En 7 jours, vous pouvez déjà améliorer les points les plus sensibles : paiements, factures, relances, rôles, accès, données et décisions. Vous n’avez pas besoin de tout faire parfaitement. Commencez par les zones les plus exposées, installez quelques contrôles, puis améliorez progressivement.
Une PME sécurisée n’est pas une PME bureaucratique. C’est une PME qui sait où sont ses risques, qui vérifie les points importants et qui agit avant que les problèmes ne s’installent.
Checklist finale — Votre PME est-elle mieux protégée ?
Argent
<!-- section_id: conclusion-s01; anchor: conclusion-argent; status: MANUSCRIPT_IMPORTED -->- Les paiements importants sont-ils validés ?
- Les changements d’IBAN sont-ils confirmés par un canal indépendant ?
- Les factures sont-elles comparées à une prestation réelle ?
- Les factures clients en retard sont-elles suivies chaque semaine ?
- Une vue de trésorerie à quatre semaines existe-t-elle ?
Rôles et responsabilités
<!-- section_id: conclusion-s02; anchor: conclusion-roles-et-responsabilites; status: MANUSCRIPT_IMPORTED -->- Les tâches sensibles ont-elles un responsable clair ?
- Les validations importantes sont-elles documentées ?
- Une personne de remplacement existe-t-elle pour les tâches critiques ?
- Les décisions importantes laissent-elles une trace écrite ?
Accès et données
<!-- section_id: conclusion-s03; anchor: conclusion-acces-et-donnees; status: MANUSCRIPT_IMPORTED -->- La liste des accès bancaires et logiciels est-elle à jour ?
- Les anciens collaborateurs ou prestataires ont-ils été retirés ?
- Les données sensibles sont-elles limitées aux bonnes personnes ?
- L’authentification à deux facteurs est-elle activée sur les comptes critiques ?
Routine
<!-- section_id: conclusion-s04; anchor: conclusion-routine; status: MANUSCRIPT_IMPORTED -->- Une revue mensuelle de 30 à 60 minutes est-elle planifiée ?
- Les anomalies du mois sont-elles discutées ?
- Trois actions maximum sont-elles décidées après chaque revue ?
- Chaque action a-t-elle un responsable et une date ?
Plan d’action rapide — Les 7 prochains jours
<!-- section_id: action-plan; anchor: plan-daction-rapide-les-7-prochains-jours; status: MANUSCRIPT_IMPORTED -->| Étape | Action |
|---|---|
| Jour 1 | listez les paiements et factures sensibles. |
| Jour 2 | créez une checklist avant paiement. |
| Jour 3 | identifiez les responsables des tâches critiques. |
| Jour 4 | définissez les règles de validation et de remplacement. |
| Jour 5 | faites l’inventaire des accès bancaires, logiciels et cloud. |
| Jour 6 | classez vos données en public, interne et sensible. |
| Jour 7 | planifiez votre première revue mensuelle. |
Le plus important n’est pas de tout corriger d’un coup. Le plus important est de commencer avec les contrôles qui protègent le mieux votre entreprise dès maintenant.
GLOSSAIRE
<!-- section_id: glossary; anchor: glossaire; status: MANUSCRIPT_IMPORTED -->| Étape | Action |
|---|---|
| ASCALEA | Le premier A représente l’Assurance, c’est-à-dire la confiance apportée à l’analyse et à la décision. SCALE représente la mise en structure, la calibration, l’alignement, la logique d’analyse et l’évaluation. Le dernier A représente l’Action, c’est-à-dire la transformation de l’analyse en décision et en action concrète. |
4e de couverture
MINI-GUIDE PRATIQUE
Votre PME est-elle vraiment protégée contre les erreurs simples qui coûtent cher ?
Dans une petite entreprise, les problèmes les plus coûteux ne viennent pas toujours d’une crise spectaculaire. Ils commencent souvent par une facture payée trop vite, un client non relancé, un accès oublié, une décision non documentée ou une responsabilité mal définie.
Ce mini-guide vous propose une méthode simple, claire et directement applicable pour sécuriser votre PME en 7 jours.
Pas de jargon.
Pas de procédure lourde.
Pas de théorie inutile.
Seulement 10 contrôles essentiels pour mieux protéger votre activité, clarifier vos décisions et éviter les pertes invisibles.
Ce que vous allez apprendre
- Identifier les zones les plus sensibles de votre PME
- Sécuriser les paiements, les factures et les relances
- Clarifier qui valide quoi dans votre organisation
- Protéger vos accès, vos outils et vos données sensibles
- Mettre en place une routine mensuelle simple
- Utiliser une checklist concrète pour agir immédiatement
Pour qui ?
Ce guide s’adresse aux dirigeants de PME, indépendants, artisans, responsables administratifs et entrepreneurs qui veulent reprendre le contrôle sans complexifier leur activité.
PROTÉGER · SÉCURISER · AGIR
Méthode ASCALEA — Structure. Balance. Impact.